Три гипотезы об оценке рисков информационной безопасности: где автоматизация действительно экономит время
Привет, Хабр! Меня зовут Ирина Созинова, я эксперт по информационной безопасности в Авито. Это уже третья статья о том, как мы работаем с рисками ИБ. Над кейсом, описанном в статье, мы работали вместе Георгием Тюленевым, старшим менеджером проектов, и Сергеем Зиновьевым, Senior Security Business Partner. В первой статье я рассказала, как мы выстроили процесс оценки рисков — от инициативы и таблички в Excel до риск-комитетов. Во второй разобрала, как выбирали GRC-систему, ее плюсы и минусы.
И вот система есть, процесс работает, в реестре рисков несколько тысяч. Но одна оценка команды по-прежнему занимает у эксперта почти 2,5 часа, а масштабируется это плохо. Поэтому мы взялись за автоматизацию, сформулировали три гипотезы и проверили их на пилоте. В этой статье рассказываю, что подтвердилось, что нет, и какие выводы мы из этого сделали.
Содержание
-
Гипотеза 1. Типовые риски можно регистрировать автоматически
-
Практический чек-лист: что проверить перед упрощением оценки рисков
Почему оценка рисков не масштабируется
Оценка рисков тянет с собой три дополнительные задачи.
-
Перед оценкой надо собрать информацию и для начала идентифицировать риски;
-
После оценки надо принять решение о допустимости риска;
-
Придумать, как снижать найденный риск.
Весь процесс в итоге:
-
становится трудоёмким;
-
требует досконального погружения для качественной оценки от эксперта;
-
требует большого погружения в контекст объектов оценок и в существующие меры к снижению;
-
вовлекает много людей (включая эксперта для оценки рисков и кого-то для сбора контекста об объектах оценки — чаще это ещё и не один человек)
Но все труды не гарантируют полной картины, быстро теряют актуальность, требуют ещё больше времени, чтобы добиться завершения всего цикла работы с риском.
Как выглядел процесс «до»
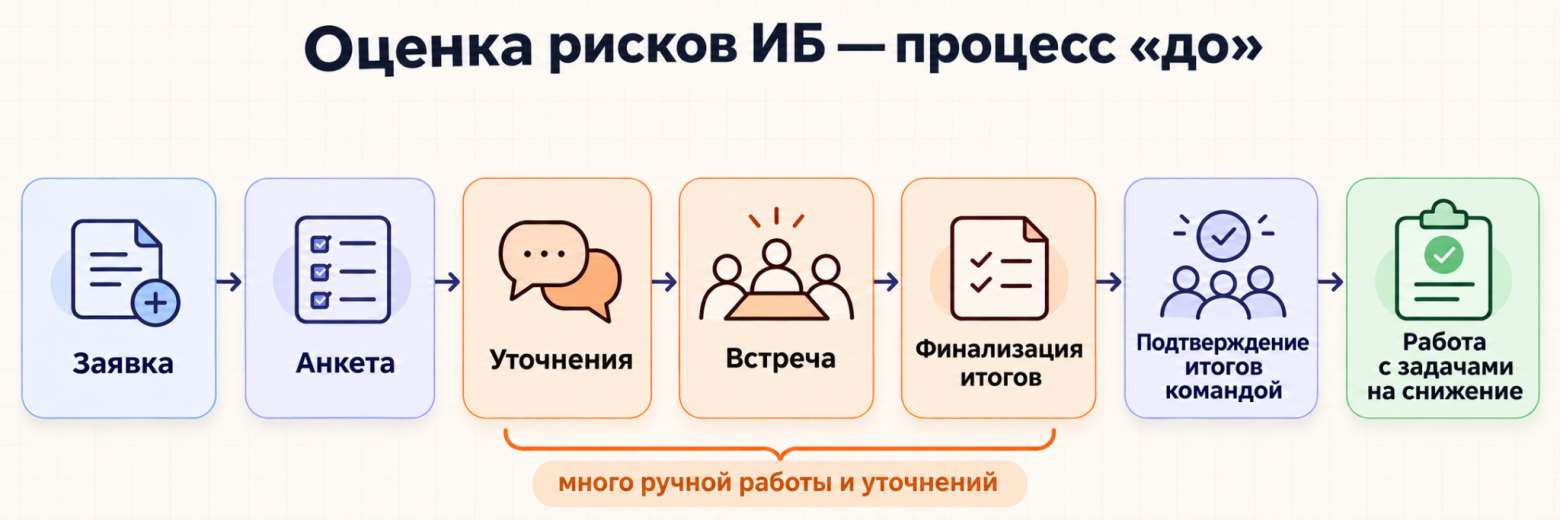
В прошлых статьях я рассказывала о процессе. Вкратце это выглядело так: риск-менеджер проводит оценки рисков в командах, которые отвечают за кусочки продукта (сервисы или системы). Этот процесс включает:
-
подготовку;
-
встречу для обсуждения контекста;
-
заполнение рисков в карточке вручную;
-
формулировку задач вручную.
Среднее затраченное время эксперта — 2,5 часа. Со временем это неизбежно приводит к потолку в возможностях масштабирования.
А ведь в этом времени не учтено время на обработку вопросов по задачам, ошибок, мотивация исполнителей добить свои задачи, проверка выполненных задач, а также время команды, которое они тратят на оценку рисков вместе с экспертом.
Карта процесса выглядит примерно так:
Где на самом деле принималось решение
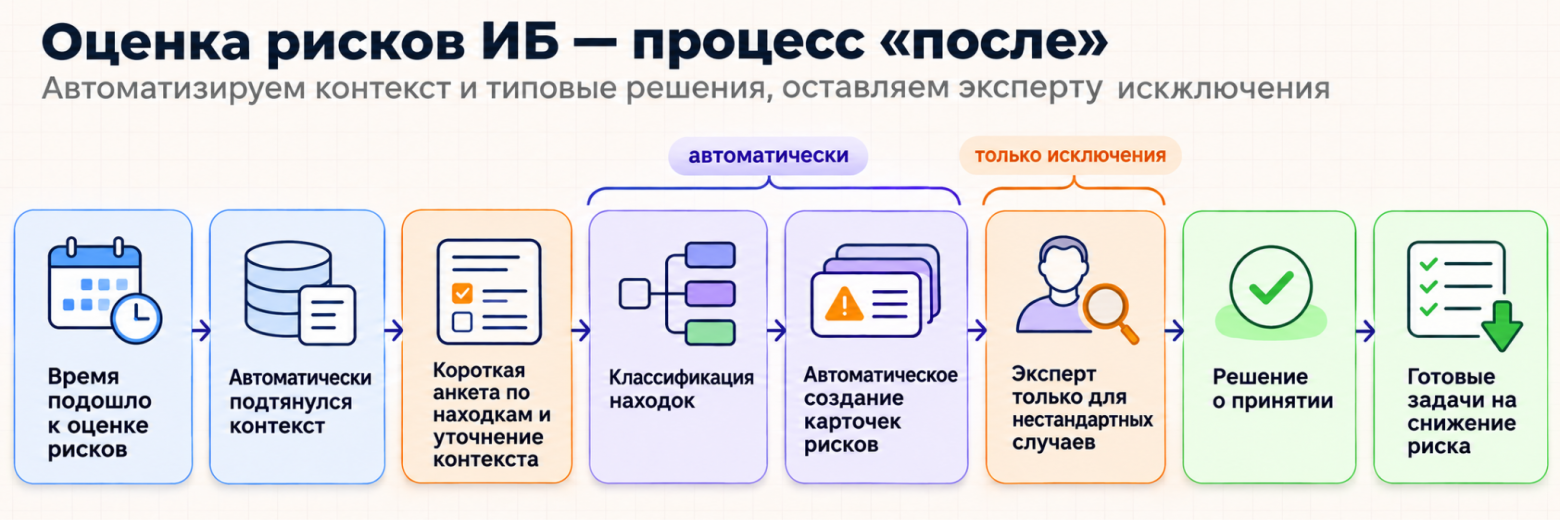
Мы разобрали существующие риски и вопросы, которые задаём командам для сбора контекста оценки и поняли следующее.
На этапе подготовки
Большинство ответов команды на вопросы уже есть в разных источниках и не требуют ручного заполнения.
На этапе формирования рисков
Часть существующих рисков по своей сути — недостатки сервисов или уязвимости, которые требуют конкретного фикса.
На этапе формирования задач
У типовых недостатков и рисков есть понятные решения, которые могут быть сформулированы однотипно.
В целевой картине процесс должен стать другим:
Как проверяли новый процесс
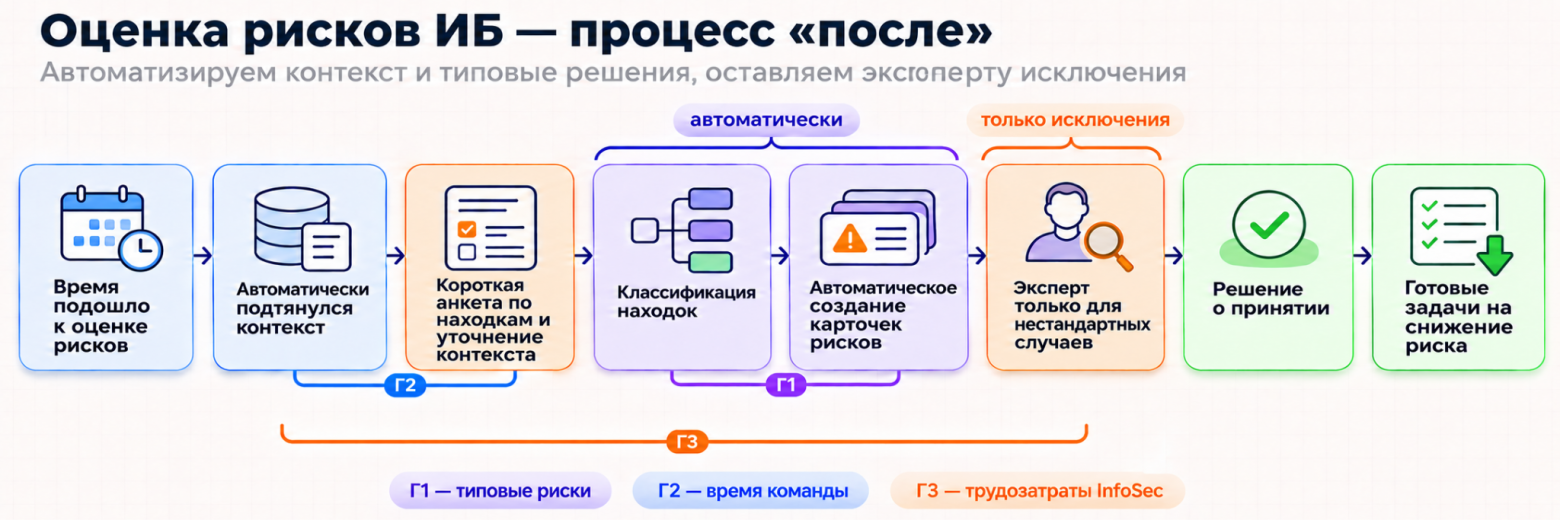
В итоге, чтобы смоделировать и проверить новый процесс мы сформулировали и проверили три гипотезы. Проверяли не только экономию времени, но и качество контекста, покрытие и готовность исходных данных.
На карте процесса гипотезы обозначены так:
-
Г1 — типовые риски;
-
Г2 — время команд;
-
Г3 — трудозатраты InfoSec.
Гипотеза 1. Типовые риски можно регистрировать автоматически
Исходное предположение: автоматизация позволит сократить трудозатраты на регистрацию типовых рисков на 80%.
В модели оставалось 20% нетиповых рисков, которые должны были по-прежнему обрабатываться вручную. Для расчёта использовали следующие данные:
-
среднее время описания риска — 5–10 минут;
-
среднее количество рисков, заведённых вручную — 45 в месяц.
Что получили на практике
После внедрения типовых рисков общее количество рисков в GRC снизилось на 16%.
Здесь важен отдельный эффект: автоматизация уменьшила не только время регистрации одного риска, но и общий объём объектов, которые потом нужно пересматривать.
Иными словами, недостаток не всегда должен превращаться в отдельный самостоятельный риск. В типовом случае он может быть связан с уже существующим риском или стандартным фиксом.
Гипотеза проверяет этапы «Классификация находок» и «Автоматическое создание карточек рисков».
Гипотеза 2. Командам не нужно вручную готовиться к встрече
Исходное предположение: команда тратит около 20 минут на заполнение опросника перед оценкой.
В старом процессе эти 20 минут уходили на поиск информации, повторное описание сервиса и подготовку ответов, которые уже частично существовали в других системах.
Что получили на практике
После автоматического подтягивания контекста подготовка команды к встрече сократилась с 20 минут до нуля.
Если в оценке участвуют два человека и процесс повторяется два раза в год, экономия составляет:
20 минут × 2 человека × 2 раза в год = 80 минут в год
Это не самая большая экономия в абсолютных значениях. Но она важна по двум причинам:
-
Команде больше не нужно вспоминать и заново собирать уже известный контекст;
-
Участие в процессе воспринимается как менее обременительное.
Гипотеза 3. Валидация данных сократит трудозатраты InfoSec
Исходное предположение: подготовка одной оценки рисков занимает около 2,5 часа. В это время входят:
-
подготовка,
-
встреча,
-
обработка результатов,
-
ручное описание рисков,
-
создание задач на снижение.
Целевой сценарий — сократить это время до 30 минут, то есть примерно на 80%.
Основная идея гипотезы заключалась в том, что находка не должна автоматически становиться отдельным риском. Если предварительно проверить находки, объединить связанные события и сопоставить их с типовыми рисками, команда InfoSec будет пересматривать меньше объектов.
Что получили на практике
Общий эффект не совсем оправдал первоначальные ожидания. На обработку результатов добавилась новая работа, поэтому экономия на подготовке частично компенсировалась усложнением постобработки: больше находок нужно правильно зафиксировать как риски.
При этом подтвердились другие эффекты:
-
снизилось количество объектов для последующего ревью;
-
увеличилась площадь покрытия;
-
снизился порог входа для эксперта;
-
контекст стал собираться глубже;
-
качество оценок повысилось при сопоставимом или меньшем времени.
Получается важный вывод: автоматизация не обязательно сразу даёт пропорциональное сокращение общего времени специалиста.
Гипотеза проверяет сквозной участок от подтягивания контекста до экспертной обработки нестандартных случаев.
Что показала проверка всех гипотез
Подведем итог.
|
Гипотеза |
Результат |
|
Типовые риски |
Подтверждена. Количество рисков снизилось на 16% |
|
Время команд |
Подтверждена частично. Подготовка к встрече сократилась с 20 минут до нуля |
|
Трудозатраты InfoSec |
Подтверждена частично. Снизился объём ручной подготовки и ревью |
Главный результат пилота — не только экономия времени.
Мы одновременно получили:
-
меньше ручной регистрации типовых рисков;
-
меньше подготовки со стороны команд;
-
большее покрытие сервисов;
-
более глубокий контекст;
-
более низкий порог входа для эксперта;
-
понимание, где автоматизация упирается не в интерфейс, а в качество исходных данных.
Практический чек-лист: что проверить перед упрощением оценки рисков
Итак, если вы хотите сократить ручную работу в процессе оценки рисков, начните не с автоматизации, а с разбора самого процесса.
-
Зафиксируйте базовые показатели. Сколько времени тратят эксперт и команда? Сколько рисков создаётся, пересматривается и закрывается за период?
-
Разделите находки, уязвимости и риски. Не каждая находка должна становиться отдельной карточкой риска. Иногда её правильнее связать с типовым риском или задачей на исправление.
-
Определите факты, которые действительно меняют решение. Например: тип данных, внешний доступ, критичность сервиса, компенсирующие меры и владелец риска.
-
Найдите повторяемые сценарии. Для типовых рисков заранее определите условия регистрации, текст карточки и рекомендуемые меры снижения.
-
Проверьте источники контекста. Если данные уже есть в GRC, CMDB, каталогах сервисов или системах детектирования, не просите команду вводить их повторно.
-
Оставьте эксперту только исключения. Нестандартные комбинации факторов, противоречивые данные, высокие риски — кандидаты на принятие, и новые сценарии должны попадать на ручное рассмотрение.
-
Подготовьте типовые задачи на снижение. Для распространённых рисков заранее определите владельца, ожидаемый результат и рекомендуемый срок исправления.
-
Проверьте качество автоматизации. Измеряйте не только сэкономленное время, но и количество пропущенных рисков, повторных уточнений, ошибок классификации и возвратов на доработку.
-
Запускайте изменения на пилоте. Сравните старый и новый процесс хотя бы по нескольким командам или сервисам: трудозатраты, покрытие, качество контекста и удовлетворённость участников.
-
Не вводите новые гейты, пока не готовы данные. Дополнительный критерий не упростит процесс, если сервисы, команды и связанные с ними артефакты невозможно надёжно сопоставить.
Главный вопрос перед каждым изменением процесса:
Этот шаг помогает принять решение о риске — или только подтверждает, что процесс был выполнен?
Если шаг не меняет решение, его можно автоматизировать, объединить с другим или убрать.
Вывод
Упрощение оценки рисков не сводится к тому, чтобы убрать несколько вопросов из анкеты.
Нужно разделить процесс на части:
-
сбор контекста;
-
проверка и классификация находок;
-
создание типовых рисков;
-
экспертная работа с исключениями;
-
принятие риска;
-
запуск задач на снижение.
Автоматизация лучше всего работает там, где уже есть повторяемые сценарии и устойчивые источники данных.
Поэтому мы оцениваем успех так:
Хорошая оценка рисков — это не та, где эксперт заполнил больше полей. Это та, где команда получила больше покрытия и качества при меньшем количестве ручной работы.
Дальше на основе проверенных гипотез мы от моделирования и проектирования переходим к реализации нового процесса. В этом году мы планируем завершить автоматизацию сбора контекста и формирования и классификации находок — это позволит уже в следующем году пустить процесс по новому флоу и увеличивать покрытие компании оценками рисков.
Автор: giznenn0